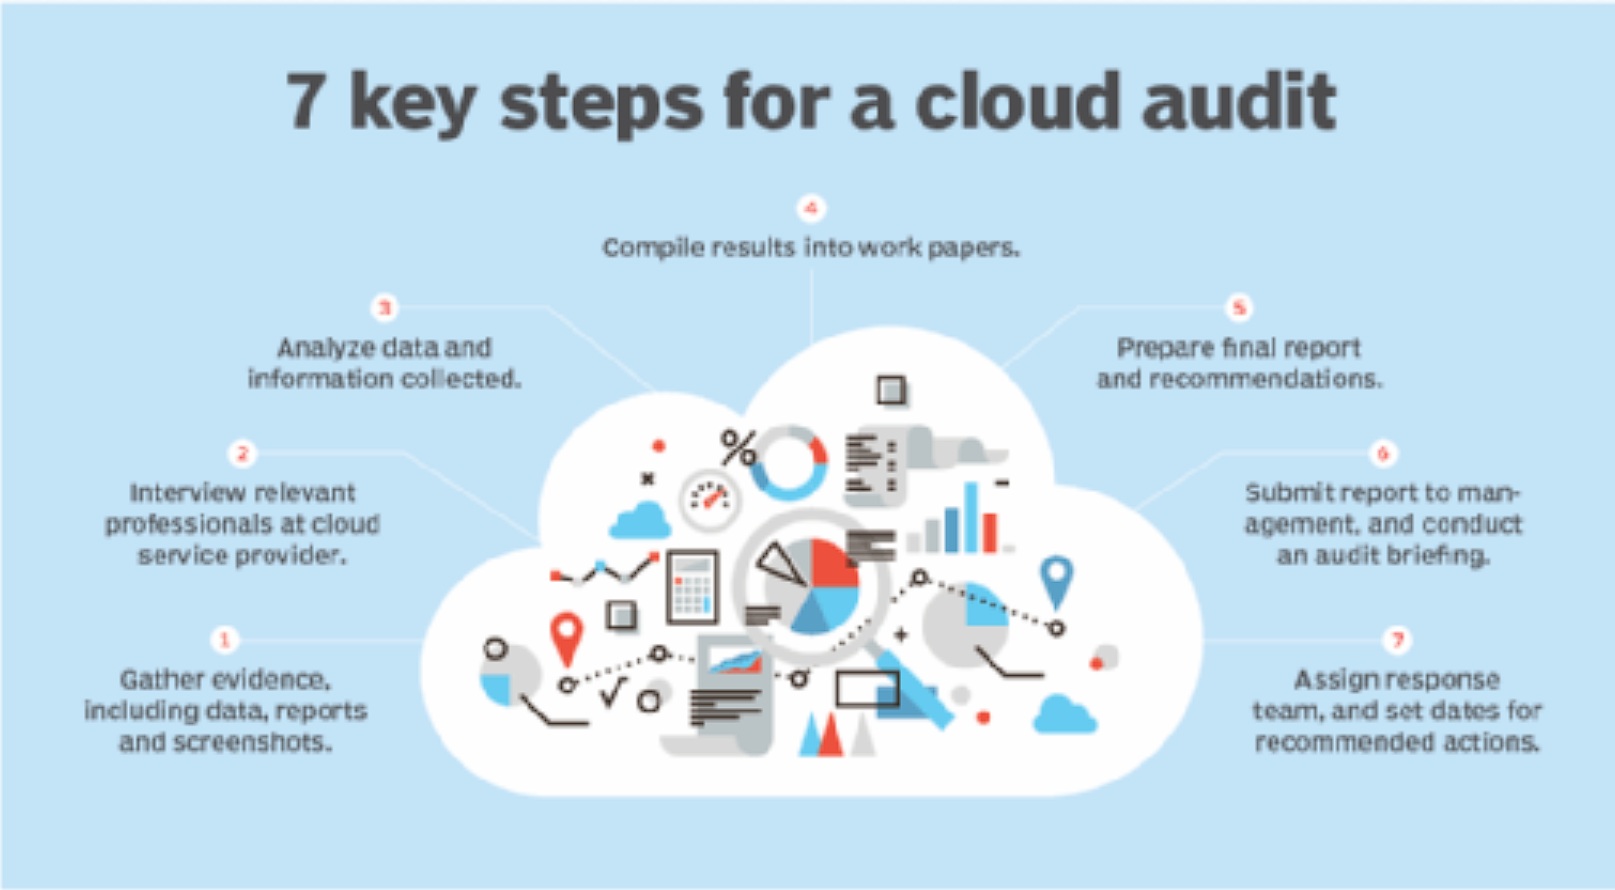
En 2026, SOC 2 deja de ser un hito puntual para convertirse en un proceso continuo. En un ecosistema SaaS marcado por despliegues frecuentes, infraestructuras dinámicas y amenazas constantes, la auditoría anual tradicional ya no refleja la realidad operativa. La respuesta es la auditoría continua, un enfoque que integra seguridad, cumplimiento y observabilidad en tiempo real.Para clientes enterprise, reguladores y socios, la confianza ya no se demuestra con un informe histórico, sino con evidencia viva de que los controles funcionan hoy.
Por qué SOC 2 evoluciona hacia la auditoría continua
El modelo clásico de SOC 2 se basaba en preparar evidencias durante meses para una evaluación en un periodo específico. Este enfoque presenta limitaciones claras en SaaS modernos:
- Infraestructura cloud que cambia a diario
- Despliegues CI/CD múltiples por semana
- Dependencia de servicios y proveedores externos
- Riesgos que emergen fuera del “periodo auditado”
La auditoría continua surge para cerrar la brecha entre cumplimiento documentado y seguridad real.
Qué es la auditoría continua en SOC 2
La auditoría continua es un enfoque donde:
- Los controles se monitorean de forma permanente
- La evidencia se genera automáticamente
- Las desviaciones se detectan en tiempo casi real
- El cumplimiento se valida de forma sostenida
No reemplaza al auditor externo, pero transforma la auditoría: el informe deja de ser una foto estática y pasa a representar un historial verificable de control efectivo.
SOC 2 en SaaS: un entorno particularmente exigente
El ecosistema SaaS amplifica la necesidad de auditoría continua por:
- Multi-tenant y aislamiento lógico
- APIs públicas y ecosistemas de integraciones
- Accesos distribuidos y equipos remotos
- Escalado automático y recursos efímeros
- Expectativas elevadas de clientes enterprise
En este contexto, SOC 2 se convierte en un requisito de entrada al mercado, no solo en una certificación deseable.
Controles SOC 2 que más se benefician de la auditoría continua
Gestión de accesos
- Verificación continua de MFA
- Detección de privilegios excesivos
- Alertas por cuentas inactivas o huérfanas
- Separación clara de entornos
Seguridad de infraestructura
- Configuraciones cloud seguras por defecto
- Detección de cambios no autorizados
- Cumplimiento permanente de hardening
- Visibilidad sobre recursos efímeros
Monitoreo y logging
- Logs centralizados e inmutables
- Alertas automáticas ante eventos críticos
- Evidencia de retención y revisión
- Correlación entre seguridad y operación
Gestión de cambios
- Trazabilidad de despliegues CI/CD
- Aprobaciones y segregación de funciones
- Evidencia automática de controles
Automatización: el habilitador clave
La auditoría continua sería inviable sin automatización. En 2026, los SaaS líderes integran:
- Seguridad como código
- Infraestructura como código
- Políticas de cumplimiento automatizadas
- Recolección de evidencia en segundo plano
Esto reduce fricción para ingeniería y elimina el enfoque reactivo de “prepararse para la auditoría”.
El rol del auditor externo en 2026
Lejos de desaparecer, el auditor evoluciona. Organismos como la AICPA siguen siendo centrales, pero su rol cambia hacia:
- Validar el diseño del sistema de control continuo
- Evaluar la efectividad sostenida de los controles
- Analizar incidentes y desviaciones
- Emitir opiniones basadas en evidencias acumuladas
El valor del auditor está en la independencia y el criterio, no en la recopilación manual de pruebas.
Beneficios estratégicos de la auditoría continua
Adoptar este enfoque aporta ventajas claras:
- Reducción de riesgos reales de seguridad
- Menor estrés y costo en auditorías formales
- Mayor confianza de clientes enterprise
- Aceleración de ventas y renovaciones
- Cultura de seguridad integrada al negocio
SOC 2 deja de ser una carga y se convierte en ventaja competitiva.
Auditoría continua y confianza del cliente
En 2026, muchos compradores SaaS ya no preguntan “¿tienes SOC 2?”, sino:
- ¿Cómo garantizas que sigues cumpliendo hoy?
- ¿Cómo detectas desviaciones?
- ¿Qué pasa cuando algo falla?
La auditoría continua permite responder con datos, no promesas.
Desafíos a considerar
La transición no está exenta de retos:
- Evitar la sobre-automatización sin criterio
- Mantener controles alineados al negocio
- Gestionar alertas sin fatiga operativa
- Integrar cumplimiento y seguridad sin fricción
El éxito depende de diseño inteligente, no solo de herramientas.
Hoja de ruta práctica para SaaS
Una adopción efectiva suele seguir estos pasos:
- Mapear controles SOC 2 críticos
- Automatizar evidencias prioritarias
- Integrar seguridad en CI/CD
- Establecer monitoreo continuo
- Validar el modelo con el auditor
Este enfoque incremental permite madurar sin frenar el crecimiento.
Conclusión
En 2026, la auditoría continua redefine SOC 2 para el ecosistema SaaS. El cumplimiento ya no se demuestra una vez al año, sino todos los días. Las organizaciones que adopten este modelo no solo estarán mejor preparadas para auditorías, sino que operarán con mayor seguridad, transparencia y confianza.
SOC 2 deja de ser un destino y se convierte en un sistema vivo de control y confianza digital.
