La certificación SOC 2 se ha convertido en un estándar clave para startups de inteligencia artificial que manejan datos sensibles, desarrollan modelos avanzados o venden soluciones B2B. Más allá de ser un requisito comercial, SOC 2 representa un marco estructurado para garantizar seguridad, disponibilidad, confidencialidad y confiabilidad en sistemas tecnológicos complejos.
En el contexto de startups de IA, donde los ciclos de desarrollo son rápidos y los recursos limitados, la automatización del cumplimiento es esencial para lograr certificarse sin frenar la innovación.
Qué es SOC 2 y por qué es crítico para startups de IA
SOC 2 es un marco de auditoría desarrollado para evaluar los controles internos relacionados con el manejo de información y sistemas tecnológicos. A diferencia de otros estándares, no es una certificación única, sino un informe que valida cómo una organización gestiona la seguridad y confiabilidad de sus sistemas.
Para startups de IA, SOC 2 es especialmente relevante porque:
- Procesan grandes volúmenes de datos, muchas veces sensibles
- Utilizan infraestructuras cloud escalables
- Exponen APIs, modelos o plataformas a clientes externos
- Deben generar confianza rápidamente en mercados competitivos
Los criterios de servicios de confianza aplicados a IA
SOC 2 se basa en cinco criterios, aunque no todos son obligatorios. En startups de IA, los más comunes son:
Seguridad
Protección contra accesos no autorizados, ataques, fugas de datos y uso indebido de modelos o APIs.
Disponibilidad
Garantía de que los sistemas de IA y servicios asociados estén operativos según lo acordado con clientes.
Confidencialidad
Protección de datos propietarios, datasets de entrenamiento, parámetros de modelos y resultados.
Integridad del procesamiento
Asegurar que los procesos automáticos produzcan resultados completos, válidos y precisos.
Privacidad
Aplicable cuando se procesan datos personales, especialmente en modelos que entrenan con información de usuarios.
Desafíos específicos de SOC 2 en startups de IA
Implementar SOC 2 en entornos de IA presenta retos particulares:
- Pipelines de datos y modelos en constante cambio
- Infraestructura altamente distribuida
- Dependencia de proveedores cloud y herramientas externas
- Falta de personal dedicado a compliance
- Necesidad de escalar controles sin frenar el desarrollo
Por ello, una implementación manual suele ser costosa y poco sostenible.
Automatización del cumplimiento como estrategia clave
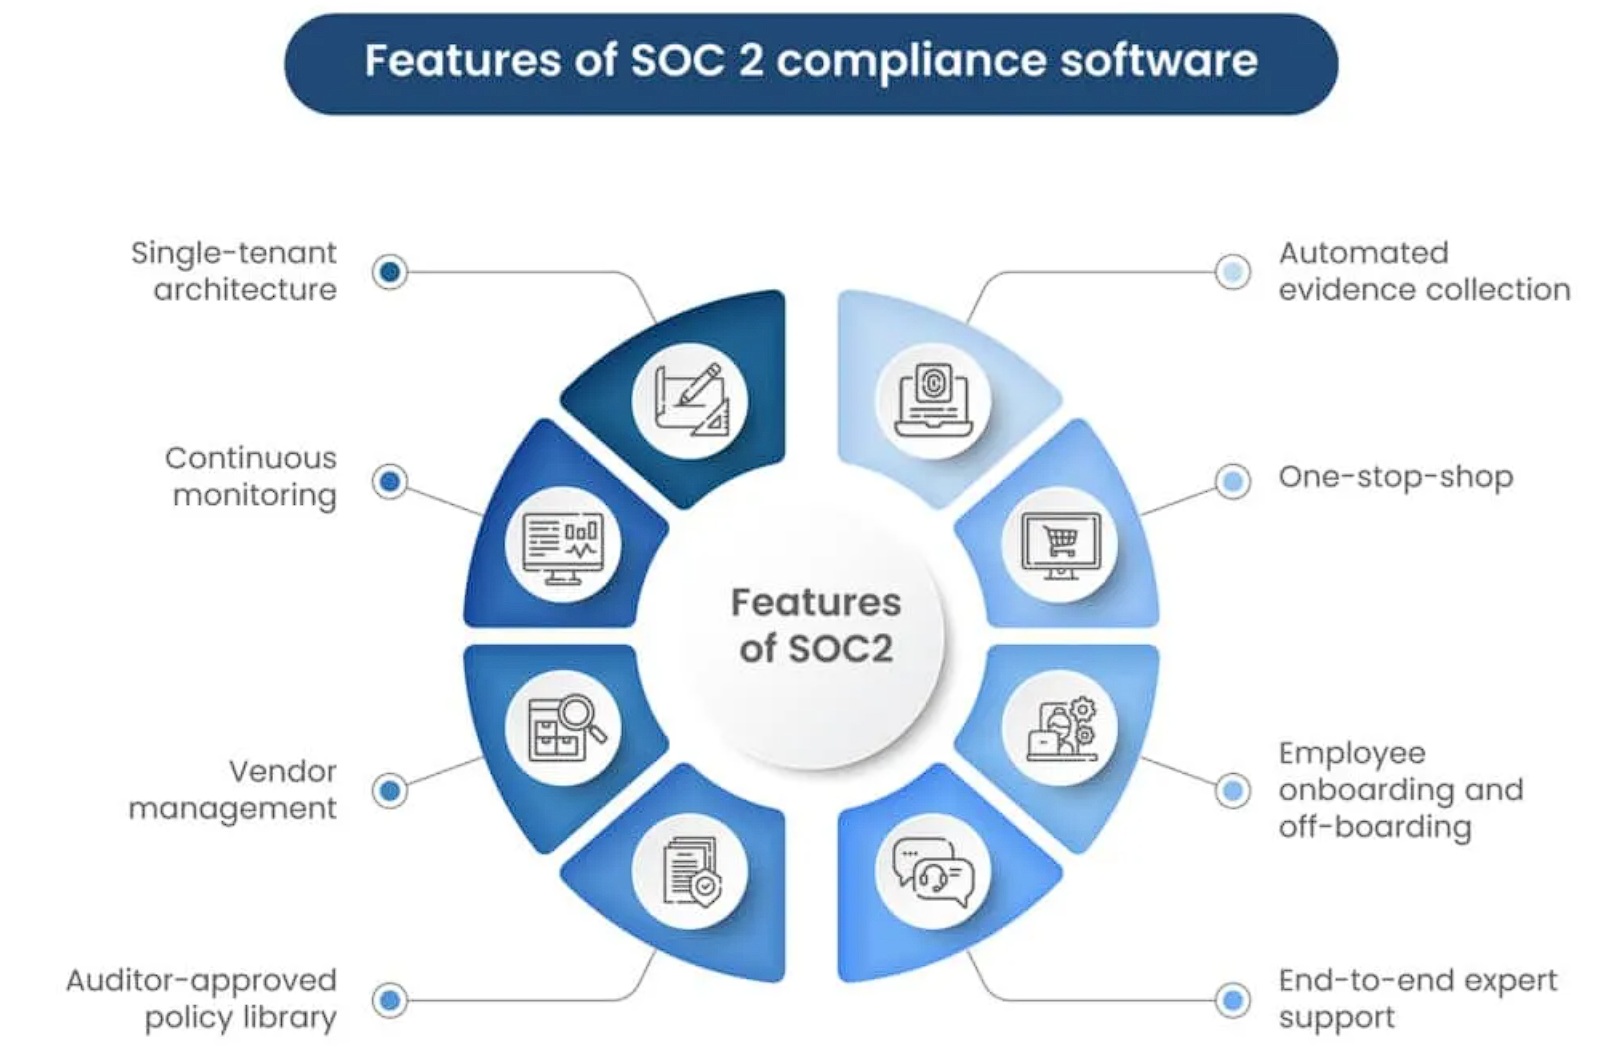
La automatización permite integrar SOC 2 directamente en el flujo técnico y operativo de la startup, reduciendo carga manual y errores humanos.
Esto implica:
- Controles de seguridad integrados en infraestructura y código
- Evidencia de cumplimiento generada automáticamente
- Monitoreo continuo en lugar de auditorías puntuales
La automatización convierte SOC 2 en un proceso vivo, no en un evento aislado.
Controles técnicos esenciales para SOC 2 en sistemas de IA
Gestión de accesos e identidad
- Autenticación multifactor
- Principio de mínimo privilegio
- Separación de entornos (dev, staging, prod)
- Registro automático de accesos a modelos, datos y APIs
Seguridad de infraestructura y cloud
- Infraestructura como código con control de versiones
- Escaneo automático de configuraciones inseguras
- Cifrado en tránsito y en reposo
- Segmentación de redes y control de endpoints
Protección de datos y modelos
- Control de acceso a datasets de entrenamiento
- Versionado de modelos y datasets
- Registro de cambios y despliegues
- Prevención de extracción o abuso de modelos
Monitoreo y logging continuo
- Logs centralizados e inmutables
- Alertas automáticas ante eventos críticos
- Trazabilidad de ejecuciones de modelos
- Evidencia automática para auditoría
Integración de SOC 2 en el ciclo MLOps
Para startups de IA, SOC 2 debe integrarse al ciclo MLOps:
- Validaciones de seguridad en pipelines CI/CD
- Control de cambios en modelos y features
- Aprobaciones automáticas basadas en políticas
- Monitoreo post-despliegue de comportamiento anómalo
Esto permite que cada nuevo modelo o versión cumpla con los mismos estándares desde su creación.
SOC 2 Tipo I vs Tipo II en startups de IA
SOC 2 Tipo I
Evalúa el diseño de los controles en un momento específico. Ideal como primer paso para startups en crecimiento.
SOC 2 Tipo II
Evalúa la efectividad de los controles durante un periodo de tiempo. Es el estándar más solicitado por clientes empresariales.
Muchas startups de IA comienzan con Tipo I y avanzan a Tipo II una vez que sus procesos están maduros y automatizados.
Beneficios estratégicos más allá del cumplimiento
Implementar SOC 2 con automatización aporta ventajas claras:
- Mayor confianza de clientes enterprise
- Reducción de riesgos de seguridad
- Mejores prácticas internas de ingeniería
- Escalabilidad sin rehacer controles
- Ventaja competitiva frente a startups no certificadas
En IA, donde la confianza es crítica, SOC 2 actúa como un diferenciador real.
Conclusión
La implementación de SOC 2 en startups de IA no debe verse como una carga burocrática, sino como una oportunidad para fortalecer la seguridad, profesionalizar procesos y escalar de forma sostenible.
La automatización del cumplimiento permite alinear velocidad, innovación y control, integrando SOC 2 directamente en la arquitectura técnica y operativa de la startup. En un ecosistema donde la confianza lo es todo, cumplir bien desde el inicio marca la diferencia.
