La adopción de Web3 en entornos empresariales ha llevado a que los contratos inteligentes pasen de simples pruebas de concepto a infraestructura crítica que gestiona pagos, identidades, activos tokenizados y procesos interorganizacionales. En 2026, el principal desafío ya no es “cómo desplegar”, sino cómo asegurar contratos que, una vez en producción, pueden mover millones y operar sin intervención humana.
La seguridad en Web3 empresarial exige un enfoque preventivo, sistemático y verificable, donde la auditoría no es un evento aislado, sino parte del ciclo de vida del software.
Por qué los contratos inteligentes son un objetivo prioritario
A diferencia del software tradicional, los contratos inteligentes presentan características que amplifican el riesgo:
- Inmutabilidad una vez desplegados
- Ejecución automática sin mediación humana
- Exposición pública del código y de las interfaces
- Gestión directa de valor económico
Un fallo lógico o de seguridad puede ser explotado en minutos, con impactos irreversibles. Por eso, en contextos enterprise, un bug equivale a una brecha financiera y reputacional.
Principales vectores de ataque en 2026
Errores lógicos y de negocio
Contratos que cumplen la sintaxis, pero no la intención del negocio: validaciones incompletas, estados mal definidos o supuestos incorrectos.
Reentradas y control de flujo
Ataques clásicos que siguen vigentes cuando no se gestiona correctamente el orden de ejecución y las llamadas externas.
Gestión deficiente de permisos
Funciones críticas expuestas, roles mal configurados o llaves privadas con privilegios excesivos.
Dependencias inseguras
Uso de librerías externas o contratos heredados con vulnerabilidades conocidas.
Fallos en upgrades y proxies
Errores en patrones de actualización que permiten tomar control del contrato o bloquearlo permanentemente.
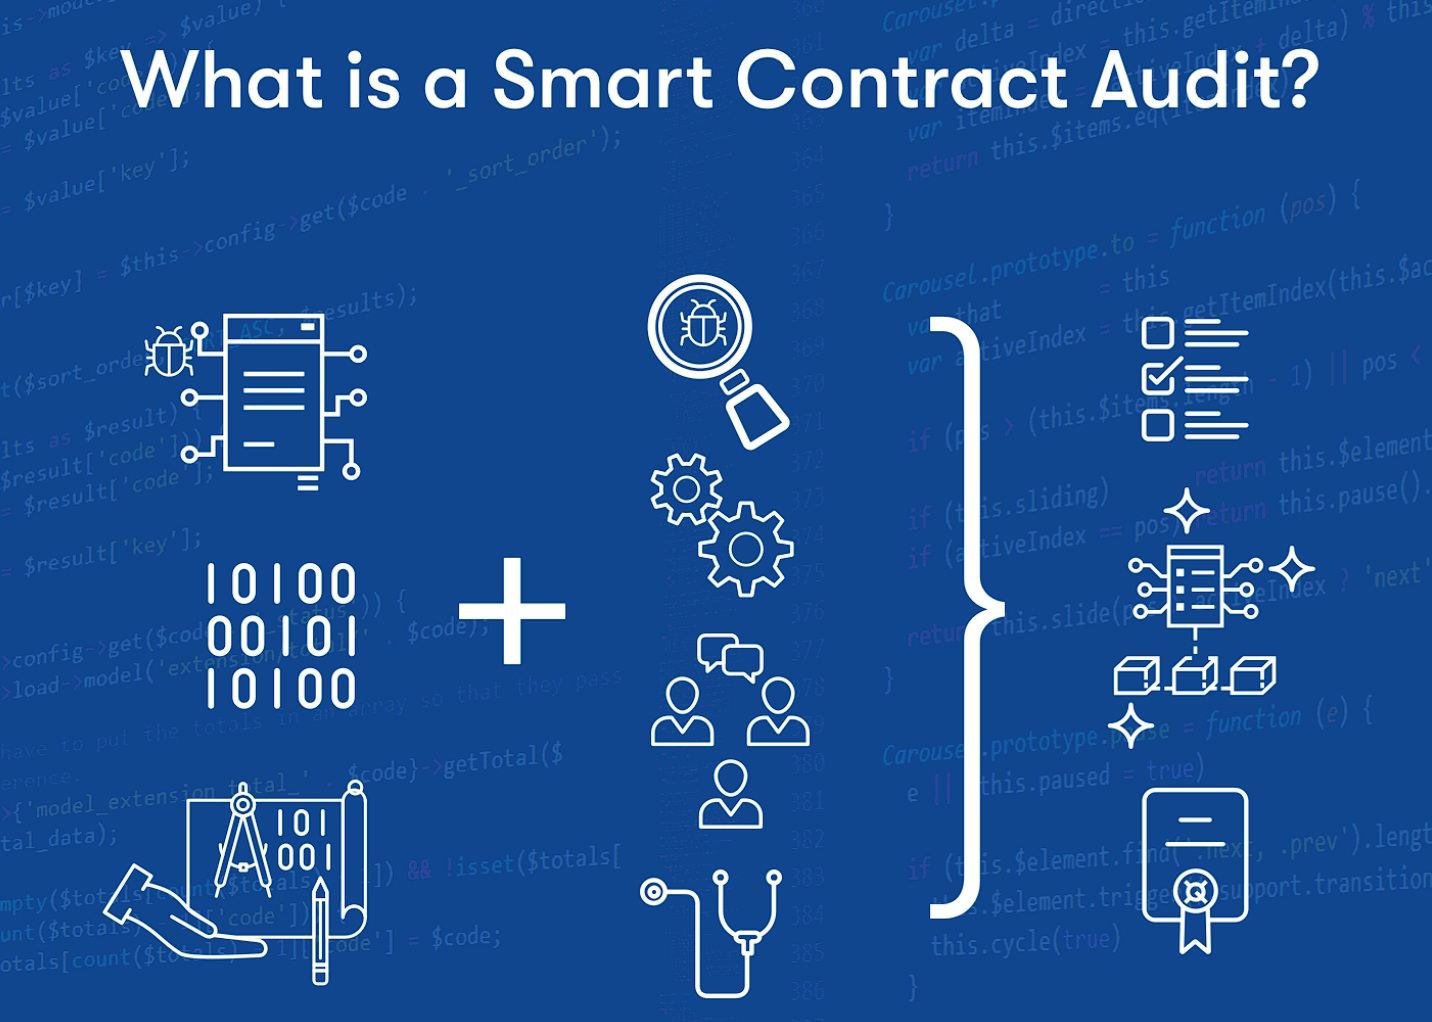
Auditoría de contratos inteligentes: más que revisar código
En la Web3 empresarial, una auditoría efectiva combina análisis técnico profundo con comprensión del modelo de negocio.
Revisión manual experta
Auditores especializados analizan lógica, flujos, estados y supuestos. Este paso sigue siendo insustituible para detectar errores conceptuales.
Análisis estático automatizado
Herramientas detectan patrones peligrosos, malas prácticas y posibles vulnerabilidades a escala, acelerando la detección temprana.
Análisis dinámico y pruebas
Simulación de ejecuciones, fuzzing y pruebas de escenarios extremos para observar comportamientos inesperados.
Verificación formal
En contratos críticos, se utilizan métodos matemáticos para demostrar que ciertas propiedades de seguridad siempre se cumplen.
Seguridad por diseño en el desarrollo Web3
La prevención de hacks comienza antes de escribir la primera línea de código.
Buenas prácticas clave:
- Diseño modular y contratos pequeños
- Principio de mínimo privilegio
- Separación clara entre lógica y almacenamiento
- Uso de patrones ampliamente probados
- Evitar complejidad innecesaria
Frameworks y librerías mantenidas por organizaciones como OpenZeppelin ayudan a reducir errores comunes y estandarizar controles de seguridad.
Ciclo de vida seguro de contratos inteligentes
En entornos enterprise, el contrato inteligente debe gestionarse como software crítico:
Diseño
Modelado de amenazas y revisión del flujo de valor antes del desarrollo.
Desarrollo
Uso de estándares, tests exhaustivos y revisiones internas de código.
Auditoría externa
Validación independiente antes del despliegue.
Despliegue controlado
Uso de entornos de prueba, despliegues escalonados y límites operativos iniciales.
Monitoreo post-despliegue
Supervisión continua de eventos, anomalías y patrones sospechosos.
Monitoreo y respuesta ante incidentes
Aunque el código sea correcto, el riesgo nunca es cero. Por ello, las empresas implementan:
- Monitoreo on-chain en tiempo real
- Alertas por comportamientos anómalos
- Pausas de emergencia (circuit breakers)
- Procedimientos claros de respuesta
Equipos de seguridad especializados, como los que ofrecen empresas del ecosistema de ConsenSys, combinan análisis on-chain y capacidades de respuesta rápida.
Gobernanza y control en Web3 empresarial
La seguridad no es solo técnica; es organizacional.
Elementos clave:
- Políticas claras de gestión de llaves
- Separación de funciones y multi-firma
- Auditorías periódicas, incluso sin cambios de código
- Documentación y trazabilidad de decisiones
En muchos proyectos enterprise, la gobernanza define quién puede actualizar, pausar o retirar un contrato, y bajo qué condiciones.
Cumplimiento y confianza en entornos empresariales
A medida que Web3 se integra en procesos corporativos, clientes y reguladores exigen:
- Evidencia de auditorías independientes
- Historial de cambios y controles
- Transparencia en el diseño de contratos
- Gestión responsable del riesgo
La seguridad se convierte en un habilitador de negocio, no solo en una medida defensiva.
Beneficios de una estrategia de seguridad madura
Adoptar un enfoque integral de auditoría y prevención permite:
- Reducir drásticamente el riesgo de hacks
- Proteger activos y reputación
- Acelerar la adopción empresarial de Web3
- Generar confianza en socios y clientes
- Escalar soluciones blockchain de forma sostenible
Conclusión
En 2026, la seguridad de contratos inteligentes es un requisito fundamental para la Web3 empresarial. La combinación de auditorías rigurosas, seguridad por diseño, monitoreo continuo y gobernanza sólida es la única vía para prevenir hacks en un entorno donde los errores se pagan caro y rápido.
Las organizaciones que traten sus contratos inteligentes como infraestructura crítica estarán mejor posicionadas para aprovechar el verdadero potencial de Web3 con confianza y resiliencia.
